儿童安全标准适用于匿名 / 随机聊天
匿名与随机聊天需满足儿童安全标准:可访问的公开标准页、应用内举报,并在 Console 完成认证。
要点速览
- 公开 CSAE/儿童安全标准页必须可打开。
- 举报入口要在应用内可达。
- 标准页名称须与商店上架名一致。
01
谁需要关注
- 匿名聊天、随机聊天、社交、约会等范围产品。
- UGC + 陌生人连接的社区产品。
- 此前未准备儿童安全标准页的团队。
02
官网政策深度解读
儿童安全标准扩展到匿名与随机聊天(以及社交/约会既有范围)。需具备可访问的 CSAE 相关公开标准页、应用内反馈/举报机制,并在 Console 认证与填写链接。
深度解读:这是从「承诺合规」到「出示证据」。审核会点开你的标准页:能否加载、是否覆盖儿童安全、是否写明与商店一致的应用/开发者名称。
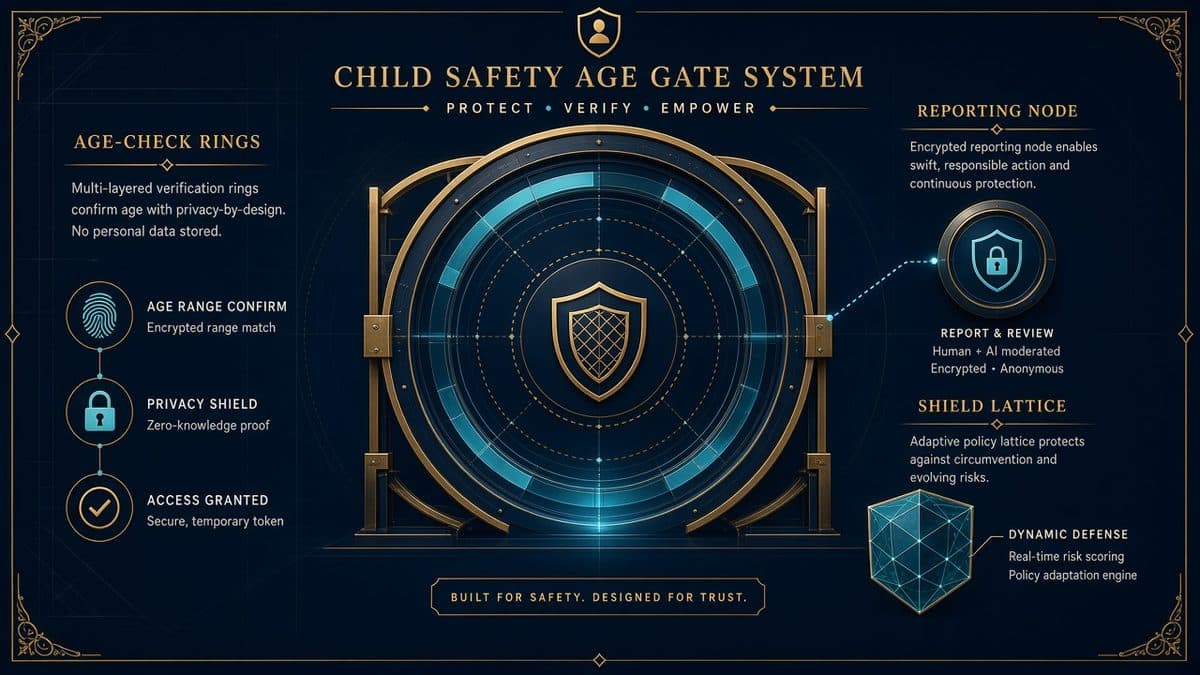
举报通道必须让用户在 App 内完成,而不是只留邮箱或官网表单。路径要短、可发现,并在审核说明里写清。
标准页应作为长期资产:稳定 URL、可用性监控、版本记录;政策更新时同步修订。
03
典型场景拆解
社交 App:标准页 + 会话内举报 + Console 链接三联。
匿名树洞:即便强调匿名,仍要有可操作举报。
跨端产品:移动端与 Web 的标准页链接保持一致。
04
对开发者的实际影响
缺标准页或链接失效会直接卡审。
名称不一致(马甲名/英文名)是高频拒因。
运营活动页不要盖掉举报入口。
常见踩坑
- 标准页 404 或需登录才能看。
- 只在设置深层藏举报。
- Console 填了链接但页上无儿童安全内容。
05
未来情况分析
儿童安全会扩到更多 UGC + 陌生人场景。
「可验证」会压过「可勾选」。
建议按社交标准提前建设,降低下次扩面成本。
落地检查清单
按序勾选,便于研发、合规与发行对齐。
- 上线可公开访问的儿童安全/CSAE 标准页。
- 应用内提供无需离开 App 的举报入口。
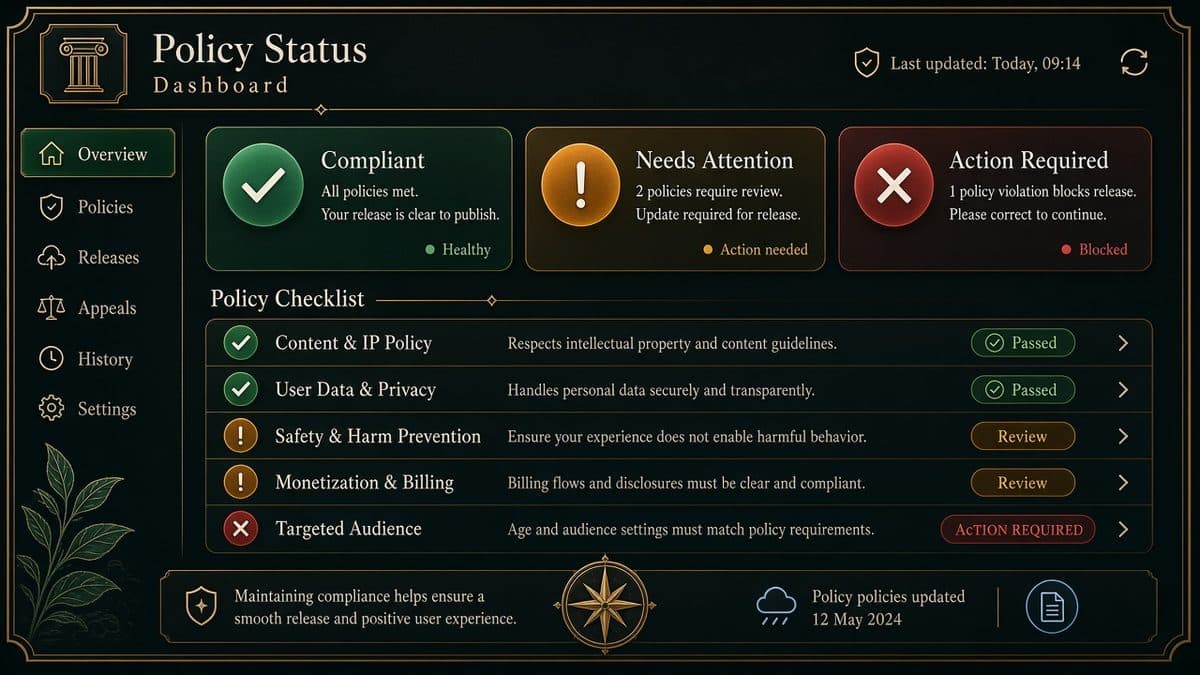
- Console 填写链接并完成认证。
- 核对标准页名称与商店一致。
- 监控标准页可用性。
建议行动
对照儿童安全标准补齐公开政策页、应用内举报与 Console 声明,并做链接巡检。